ポイントサイト紹介コード一覧
ポイントサイトの新規登録でボーナスポイントがもらえる紹介コードをまとめています。
ポイントサイトの新規登録でボーナスポイントがもらえる紹介コードをまとめています。
2026年10月、ポイントインカム・infoQ・ワラウと、ポイントサイトの不正アクセスが立て続けに明らかになりました。infoQでは最大94万件以上の個人情報が持ち出され、約286万円分のポイントがAmazonギフトコードに不正交換されています。
「ポイントサイトは安全なの?」「自分のポイントは大丈夫?」と不安になりますよね。
実は、ポイントサイトの被害は「サービス側への侵入」と「ID・パスワードを悪用したなりすまし」の2つに分かれます。後者のポイント不正利用は、利用者側の対策でリスクを下げられます。
この記事では、2011年以降のポイント関連サービスの不正アクセス事例を一覧にまとめ、2026年の被害の特徴を整理しました。

ポイ活歴15年以上でIT系エンジニアの私が、ポイント不正利用を防ぐ方法を解説します。
パスワードを見直すだけでも被害リスクは下がるので、ぜひ最後までチェックしてください。
2010年以降の、ポイント関連サービスの不正アクセス・個人情報漏洩事例の一覧です。ポイントサイトへのサイバー攻撃事例の特徴として、不正アクセス(なりすまし)によるポイント不正利用が多い点が挙げられます。
| 年月 | サービス・企業 | 事象 |
|---|---|---|
| 2026年10月 | ポイントインカム | 不正アクセス(個人情報漏洩) 公式発表 |
| 2026年10月 | infoQ | 不正アクセス(個人情報漏洩・ポイント不正利用) 公式発表 |
| 2026年10月 | ワラウ | 不正アクセス(トークン流出) 公式発表 |
| 2026年09月 | Gポイント | 不正アクセス(個人情報漏洩) 公式発表 |
| 2026年09月 | JRE POINT | 注意喚起 公式発表 |
| 2026年08月 | 選べるe-GIFT | 不正アクセス(個人情報漏洩・ポイント不正利用) 公式発表 |
| 2026年08月 | ファンくる | なりすまし(ポイント不正利用) 公式発表 |
| 2026年06月 | ドットマネー | 不正アクセス 公式発表 |
| 2025年12月 | D style web | なりすまし(ポイント不正利用) 公式発表 |
| 2025年09月 | PinT | なりすまし(ポイント不正利用) 公式発表 |
| 2024年12月 | JALマイレージバンク | なりすまし(ポイント不正利用) |
| 2022年09月 | Gポイント | なりすまし(ポイント不正利用) |
| 2022年09月 | ニトリアプリ | なりすまし(ポイント不正利用) |
| 2022年05月 | トク刷るポイント(ブラザー) | なりすまし(ポイント不正利用) |
| 2021年10月 | ちばシティポイント | 不正アクセス(個人情報漏洩) |
| 2021年03月 | JAL | 不正アクセス(個人情報漏洩) |
| 2021年03月 | ANA | 不正アクセス(個人情報漏洩) |
| 2020年08月 | ネットマイル | 不正アクセス |
| 2020年08月 | Sポイント | なりすまし(ポイント不正利用) |
| 2020年08月 | giftee | なりすまし(ポイント不正利用) |
| 2020年05月 | なるほどMC.net | なりすまし(ポイント不正利用) |
| 2020年03月 | ポイントインカム | なりすまし(ポイント不正利用) |
| 2019年12月 | よりそうeねっと(東北電力) | なりすまし(ポイント不正利用) |
| 2019年07月 | カテエネ(中部電力) | なりすまし(ポイント不正利用) |
| 2019年05月 | アンとケイト | 不正アクセス(個人情報漏洩) |
| 2019年04月 | D style web | 不正アクセス(個人情報漏洩・ポイント不正利用) |
| 2018年11月 | おさいふPonta | なりすまし(ポイント不正利用) |
| 2018年09月 | ローソンアプリ(dポイント) | なりすまし(ポイント不正利用) |
| 2018年09月 | smartWAON | なりすまし(ポイント不正利用) |
| 2018年08月 | よんでんコンシェルジュ(四国電力) | なりすまし(ポイント不正利用) |
| 2014年09月 | JAL顧客情報システム | 不正アクセス(個人情報漏洩) |
| 2014年09月 | JALマイレージバンク | なりすまし(ポイント不正利用) |
| 2014年03月 | ANAマイレージクラブ | なりすまし(ポイント不正利用) |
| 2013年10月 | ECナビ | なりすまし |
| 2013年08月 | ポイントタウン | なりすまし |
| 2013年07月 | 楽天Edy(楽天ポイント) | なりすまし(ポイント不正利用) |
| 2012年04月 | Gポイント | なりすまし(ポイント不正利用) |
| 2012年03月 | ネットマイル | なりすまし(ポイント不正利用) |
| 2011年06月 | PeX | なりすまし(ポイント不正利用) |
| 2011年05月 | So-netポイント | なりすまし(ポイント不正利用) |
2026年9月以降に、企業への不正アクセス・情報漏洩が多発しています。ポイントサイトも例外ではなく、実際に不正アクセスの被害が複数確認されています。
株式会社セレスが運営するポイントサイト「ポイントインカム」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年10月5日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。具体的な侵入経路・攻撃手法は調査中。 |
| 被害 | 195件の個人情報が第三者に閲覧された可能性。内訳は会員88件、従業員等107件 ※クレジットカード情報等の決済関連情報は、ポイントインカム内では保持していないため漏洩はない。 |
| 対処 | 検知後にサービスを停止し、不審なアクセスを遮断。原因の特定とシステム全域の点検を実施 |
| 特徴 | 会員情報だけでなく従業員情報も対象。 |
GMOリサーチ&AI株式会社が運営するアンケートモニターサイト「infoQ」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年10月2日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。システムで使用するソフトウェア脆弱性を悪用して侵入。 |
| 被害 | 最大948,498件の個人情報が外部に持ち出されたことを確認。 611件、約286万9,500円相当のポイントがAmazonギフトコードへ不正交換。 ※クレジットカード情報等の決済関連情報は、自社内では保持していないため漏洩はない。 |
| 対処 | 異常検知当日にシステム停止・外部アクセス遮断を実施。 |
| 特徴 | 個人情報漏洩とポイント不正利用が同時に発生。2026年のポイント関連事例の中でも特に大規模。 |
株式会社オープンスマイルが運営するポイントサイト「ワラウ」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年10月4日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。システムで使用するソフトウェア脆弱性を悪用して侵入。 |
| 被害 | 2017~2020年頃に発行された、過去の外部ID連携トークンが外部流出。 ※トークンは期限切れのため、外部連携サイトへログインはできない。 |
| 対処 | 検知後、侵入経路を遮断。10月6日、原因となった脆弱性を修正。 |
| 特徴 | 流出したトークンはすべて有効期限切れで、現時点で実害は確認されていない。 |
ジー・プラン株式会社が運営するポイント交換サイト「Gポイント」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年9月24日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。具体的な侵入経路・攻撃手法は調査中。 |
| 被害 | 会員識別子最大約7万件が漏洩した可能性。 |
| 対処 | 異常検知当日にシステム停止・外部アクセス遮断を実施。 |
| 特徴 | 氏名・住所・電話番号・メールアドレス等は現時点で対象外。 |
全日空商事株式会社が運営する法人向けデジタルギフトサービス「選べるe-GIFT」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年8月11日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。具体的な侵入経路・攻撃手法は非開示。 |
| 被害 | 会員の個人情報の流出、及びギフトの不正交換。 |
| 対処 | 検知後、侵入経路を遮断。侵入の原因個所の是正処置を実施。 ※クレジットカード情報等の決済関連情報は、自社内では保持していないため漏洩はない。 |
| 特徴 | 氏名・住所・電話番号・メールアドレス等は現時点で対象外。 |
株式会社ファンくるが運営する覆面調査サービス「ファンくる」で発生した不正ログイン・なりすまし事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年8月24日 |
| 原因・攻撃手法 | リスト型攻撃による不正ログイン・なりすまし。 |
| 被害 | 59,389件の会員個人情報の漏洩。2件のポイント不正交換。 |
| 対処 | 不正通信の遮断、ログイン画面へ不正アクセス対策機能を導入、監視体制の強化。 |
| 特徴 | 典型的なリスト型攻撃。 |
株式会社サイバーエージェントが運営するポイント交換サイト「ドットマネー」で発生した不正アクセス事案。
| 項目 | 概要 |
|---|---|
| 発生日時 | 2026年6月8日 |
| 原因・攻撃手法 | システムへの第三者による不正アクセス。具体的な侵入経路・攻撃手法は非開示。 |
| 被害 | 全サービスの停止、連携ポイントサイトからの交換停止。 ※個人情報の漏洩、ポイント不正利用は確認されていない。 |
| 対処 | 約2か月の全面停止、システム再構築・安全性の確認を経て、順次サービス再開。 |
| 特徴 | 全サービスの停止期間が2か月と長期にわたり、再開にあたり運営会社が「GMOタウンWiFi株式会社」に変更(事業譲渡)された。 |
具体的な攻撃の内容については公表されておらず、個人情報の漏洩やポイントの不正交換はないとされています。
約2か月間にわたりシステムが全停止していたため、その期間ポイントサイトからの交換も停止していました。私もポイントサイトからの交換先として頻繁に利用していたので、交換先の代替先(デジタルギフトやPeX)などを利用しました。
ポイントサイトへのサイバー攻撃の特徴は、一般的なWebサービスに対する不正アクセスに加えて、「アカウントを乗っ取ってポイントを盗む」という明確な金銭目的の攻撃対象になりやすいことです。
ポイントサイトでは、保有ポイントを現金や電子マネー、ギフト券などに交換できるため、不正ログイン後にポイントを換金・交換する攻撃が多く見られます。
特にAmazonギフト券などは、換金性・匿名性が高いため不正利用されるケースが多いです。
どのように不正ログインしているかというと、他のサービスから流出したID・パスワードを利用するパスワードリスト攻撃や、フィッシングによって盗み取った認証情報を利用する不正ログインが繰り返し発生しています。
ポイントサイト側から情報が漏洩していなくても、利用者が他サービスと同じパスワードを使い回していると被害につながる点が特徴です。
2026年のinfoQやワラウなどでは、利用者のID・パスワードを狙うだけでなく、Webサイトやシステムの脆弱性を悪用して直接侵入するタイプの攻撃も2026年に入って増加しています。
AIの発達により、システムで利用している機器やソフトウェアの既知の脆弱性スキャンや悪用が容易にできるようになってきている背景もあります。
「国内で日々発生している事案のすべてが、AIを使用したものかどうかは不明ですが、遅かれ早かれすべての攻撃ではAI/エージェント利用が当たり前になり、脆弱性や認証やその他の設定不備が『短期間』かつ『広範囲』で悪用されることになるでしょう。先日韓国で起きた複数の金融機関の不正アクセス事案では、ARTEX (中国で開発されたオープンソースのエージェント・ペネトレーション・テスト・ツール) と大規模言語モデル (LLM) を組み合わせた攻撃と報告されています」
出典:Gartner、多発する日本企業の不正アクセス事案に関する緊急的な提言を発表(https://www.gartner.co.jp/ja/newsroom/press-releases/2026-10-13…)
サービス側の会員情報などを管理するサーバへの侵入を許すと、1人のアカウントを乗っ取る攻撃とは異なり、個人情報などを大量に取得される恐れがあります。
ポイントサイトには、氏名、住所、電話番号、メールアドレスなどの個人情報に加えて、ポイント残高やポイント交換履歴などの金銭的価値を持つ情報が蓄積されています。
そのため、攻撃によって、
個人情報の漏洩 → ポイントの不正交換
という複合的な被害につながる可能性があります。
2026年のinfoQの事例のように、大量の個人情報流出とポイント不正利用が同時に発生するケースは、ポイントサービス特有のリスクとして特に注意が必要です。
不正アクセスを受けた場合、実際のポイント不正利用が確認されなくても、安全確認のためサービス全体を停止するケースがあります。
その結果、ポイントの獲得・交換ができなくなるなど、利用者への影響が長期化することがあります。
また、システム自体が狙われる攻撃は、利用者側での対策が難しいです。そのため、被害をできるだけ少なくするために、パスワードの複雑化や小まめなポイント交換が重要になってきます。
すでに不正アクセス・なりすましの被害が発生しているポイントサイトを利用されている方は、すぐにパスワードの変更・複雑化を行いましょう。私が被害を防ぐために行っている5つの方法を解説します。
まず最重要なのが、パスワードの変更と複雑化です。
パスワード変更は、不正アクセス被害が発表されているサービスを利用している方は直ちに変更しましょう。
また、パスワードを変更する際は、複雑化(複数種類の文字、桁数)が重要です。
ポイントサイトで被害の多い不正ログイン(なりすまし)は、パスワードリスト攻撃が行われることが多く、簡単なパスワードや過去に他サイトで漏洩したパスワードを悪用します。
パスワードリスト攻撃(Credential Stuffing)は、他サイトで漏洩したID/パスワード情報や、よく使われる簡単なパスワード(password、123456など)や名前のローマ字などをリスト化しログインを試みます。
よく似た攻撃にブルートフォース攻撃があります。これは文字を機械的に総当たりで試し力ずくでパスワードを割り出す攻撃です。
そのため、簡単なパスワードは絶対に避け、大文字・小文字・記号・数字を混ぜた最低12桁以上が必要です。
なぜ、12桁以上必要かというと、仮にパスワードの暗号化された情報が漏洩した場合、解読される危険性が高いからです。
個人情報の漏洩では、公式の周知情報にパスワードは暗号化されていると記載されていることがよくあります。(以下、InfoQの例)
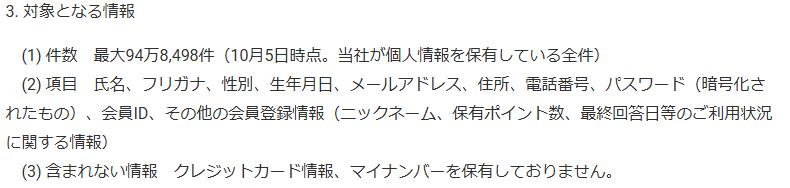
暗号化されているから大丈夫のような印象を受けますが、暗号化されていても短く単純なパスワードは割り出される恐れがあります。
以下は、暗号化(ハッシュ化)されたパスワードを解読するのにどれくらい時間が掛かるか2026年の調査結果です。
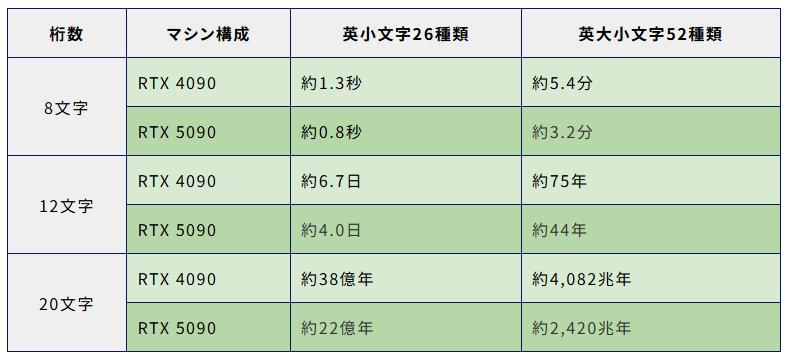
8文字の英大小文字パスワードは5分程度で解読されてしまいます。12文字で複数種類の文字を用いていれば、2026年現在は解読は困難になります。
パスワードを使い回すと、1つのサービスからID・パスワードが流出した際に、同じ組み合わせを使っている他のサービスにも不正ログインされる危険があります。
特にポイントサイトでは、「パスワードリスト攻撃」により、ポイントを不正利用される事例が多発しており、複数のポイントサイトで同じパスワードにしていると、芋づる式に被害にあう恐れがあります。
IPAが推奨しているのは、コアパスワードの活用です。コアになる文字列を決め、サービスごとに識別子を加えたものをパスワードにするというやり方です。
コアパスワード(FukuZatsu03)+サービス識別子(モッピーならmo、ハピタスならhaなど)=moFukuZatsu03
また、使用するブラウザに自動で複雑なパスワードを生成してもらい、ブラウザ内にパスワードの保管を任せることも有効です。ただし、ブラウザのアカウントのパスワードは高強度なものとし、記憶しておく必要があります。
不正ログイン・なりすましの対策として最も有効なのが2段階認証の設定です。
ポイントサイトの場合、ポイント交換時や登録情報の変更時に、パスワード+SMS認証・メール認証・顔認証などの2段階認証を求められることが一般的です。
仮にパスワードが漏洩したとしても、もう1段階の認証があるのでポイント不正利用を防ぐことができます。
もし利用しているポイントサイトで、これらの2段階認証の設定が未設定の場合は、必ず設定するようにしましょう。
特に国内最大規模のポイントサイトであるモッピーには、顔認証が導入されています。本人確認の2段階認証としても特に強度が高く、なりすまし防止の効果は高いと思います。
詳しいモッピーの顔認証の仕組みと手順、注意点などは、別の記事で解説しているので参考にしてください。
情報漏洩が発生したサイトを利用していた場合は、登録メールアドレス自体を変更することも有効な手段です。
ポイントサイトの場合は、メールの受信が会員要件になっていることもあるので、変更の際は公式サイトの案内やヘルプをよく確認するようにしましょう。

なお、メールアドレスはパスワードと違い、サイト毎に分ける必要はないと思います。サイト毎にメールアドレスを作成すると管理が大変で現実的ではないです。
しかし、一度でも情報漏洩するとリスト攻撃の対象になる恐れがあるので、被害を最小限に抑える方法として、私は、用途に合わせてメールアドレスを使い分けるようにしています。
例えば、
比較的管理もしやすく、迷惑メール対策にもなるのでオススメの方法です。
ポイントサイト特有の対策ですが、貯まったポイントは最低交換額に到達したら小まめに交換するようにしましょう。
ポイントサイトは、不正アクセス・不正ログインされると、ポイントを不正交換されるという直接的な被害にあいやすく、実際に2026年も実被害が多発しています。
不正ログインによるポイント交換の場合は、サイト側が補償してくれることが大半ですが、あまり気持ちのいいものではないです。
貯まったポイントは安全な資産(現金・電子マネーなど)に小まめに交換しておくことで、被害を最小限にすることができます。

2026年は、ポイントインカム、infoQ、ワラウ、Gポイント、ファンくる、ドットマネーなど、ポイント関連サービスへの不正アクセスが相次ぎました。
ポイントサイトの被害は、①サービス側のシステムへの侵入と、②ID・パスワードを悪用したなりすましの2つに大きく分かれます。①は利用者が防ぎにくいものの、②のポイント不正利用は、次の5つで被害リスクを下げられます。
「自分は大丈夫」と思っていても、使い回しのパスワードが1つあるだけで被害に遭う可能性があります。まずは今日、よく使うポイントサイトのパスワードと、ポイント残高・交換履歴を確認してみてください。
新しい事例が公表され次第、この記事は随時更新します。最新の状況は、ご利用サービスの公式案内もあわせてご確認ください。
コメントする